Punto de Vista
Nuestro enfoque metodológico y documentos técnicos en gestión de riesgos financieros.
Modelos de Riesgo
15 documentos
Requerimientos normativos de valorización y un modelo de haircut sin historia para garantías inmobiliarias: simulación Monte Carlo sobre el HPI y VaR del valor terminal.
Escenarios, Índice de Riesgo Reputacional y enfoques de mercado para cuantificar capital por riesgo reputacional e integrarlo al ICAAP.
Metodología para acumular provisiones en expansión y liberarlas en contracción: brecha de producto, pérdida esperada PiT vs TtC y mecánica del fondo.
El capital no limita el negocio, lo define: drivers de optimización, fuentes de ineficiencia y metodología en seis etapas para pasar del cumplimiento a la gestión.
Guía metodológica estimar pérdidas crediticias esperadas bajo IFRS 9.
Metodología para la cuantificación de capital por riesgo estratégico.
Metodología para la cuantificación de capital por riesgo de concentración de crédito.
Enfoque metodológico de Loss Distribution Approach (LDA) para pruebas de tensión por riesgo operacional.
Marco de gestión integral del riesgo operacional: gobierno, capital por RO, stress testing, reporting regulatorio y automatización.
Universo de modelos y pruebas de tensión para el Informe de Autoevaluación de Patrimonio Efectivo, con validación independiente.
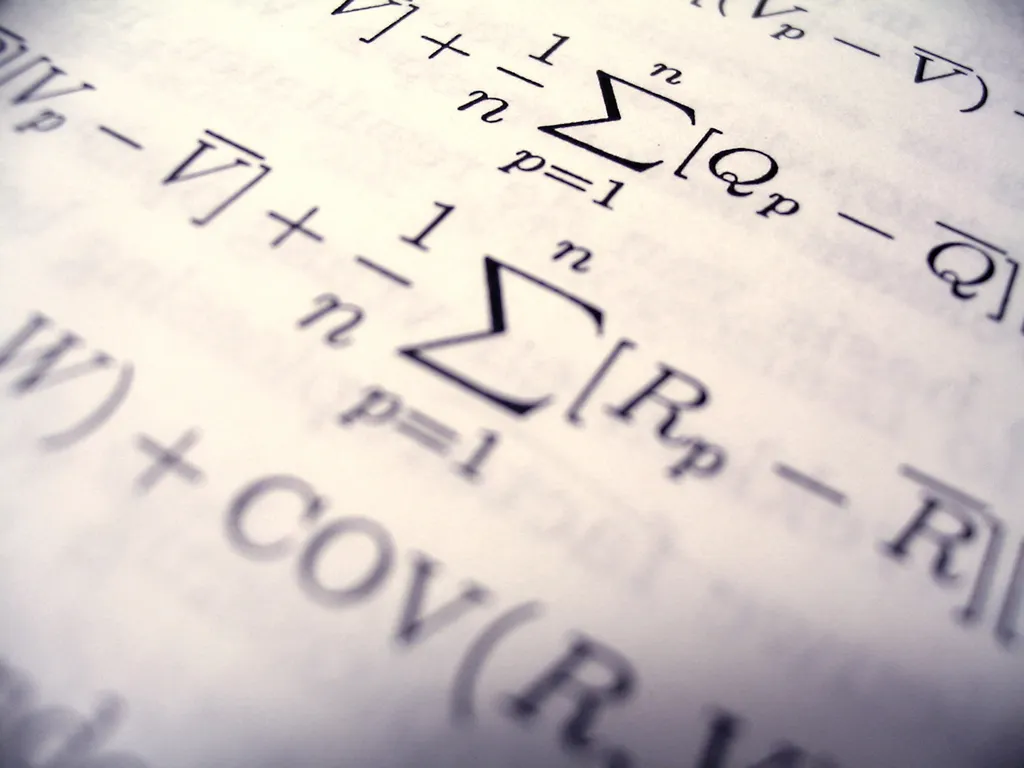
Validación independiente bajo MRM: calidad de datos, revisión documental y normativa, réplica metodológica y ambiente tecnológico.
Marco de gestión del riesgo de modelo: gobierno, inventario, clasificación en Tiers, validación y seguimiento bajo el estándar OSFI E-23.
Cómo pasar de revisiones muestrales a un análisis de riesgo operacional recurrente, basado en datos y cercano al negocio.
Cómo implementar un proceso de pérdidas operacionales: captura de eventos, consolidación, reporte y uso preventivo de la base.
Desafíos de implementar BIA y RIA para la continuidad del negocio, con comparación por niveles de madurez y planes PCN/DRP.
Normativa
14 documentosCircular N°2.373: vigencia 2028, sistema de gestión de garantías y sus seis etapas, de la admisibilidad a la ejecución, e impacto en otras normas.
Sistema integral antifraude basado en ciencia de datos que exige SUSESO: matriz de confusión, F-beta según apetito de riesgo y tablero de KPIs, KRIs y KCIs.
Mapa de las 10 conexiones regulatorias que sostienen una Metodología Interna: gobernanza, datos, pisos de PI/PDI y hoja de ruta a 2031.
Nuestra visión normativa de la NCG 528: exigencias de gobierno corporativo, MIR, MAR y supervisión basada en riesgo de la CMF.
Qué exige el nuevo marco de reportes normativos FONDOS01-07 a las Administradoras Generales de Fondos y cómo prepararse.
Principales impactos del REDEC: reportes MSI-REDEC, gestión del consentimiento, consistencia inter-reportes y calibración de modelos.
Desafíos del SFA para la industria financiera: roles, APIs, consentimiento, seguridad y calendario de implementación.
RAN y MSI CACs: traspaso de la supervisión a la CMF, gobierno corporativo, gestión de riesgos y capital para las cooperativas.
Los cinco pilares de la NCG 510 para instituciones no bancarias: gobierno, ciberseguridad, continuidad, externalización e incidentes.
Visión integrada de las reformas que enfrentan las cooperativas: modernización CACs, REDEC, Finanzas Abiertas y Protección de Datos.
Nuevos requisitos de patrimonio mínimo y garantías por fondo para Administradoras Generales de Fondos y de Cartera.
Visión integrada de tres reformas que comparten el dato y el consentimiento: REDEC, Sistema de Finanzas Abiertas y Protección de Datos.
Causas raíz de los excesos de TMC, casos de la industria y estructura de control y monitoreo por líneas de defensa basada en datos.
Impactos y desafíos de la nueva Ley 21.719: principios, derechos del titular, consentimiento, la Agencia de Protección de Datos y sanciones.
Innovación y Analítica
5 documentosModelo de referencia ARMMA en cuatro capas, factores de éxito y hoja de ruta para diseñar e implementar el gobierno de datos en la organización.
Nuestro enfoque de implementación de agentes de Inteligencia Artificial.
Mejorando la estrategia de cobranzas con analítica: scoring, segmentación y estrategias de contacto dinámicas.
Modelos avanzados para la detección de lavado de activos y financiamiento al terrorismo: score de clientes y operaciones inusuales.
Validación que cumple el estándar OSFI/EBA con un agente validador human-in-the-loop: menos tiempo y hasta 50% menos costo.